1.088 $−109 $979 $
Was dieses Modul leistet.
So läuft das Training
- Methode
- Rund 60 % Hands-on-Labs, jedes mit Review der Gegenmaßnahme
- Grundlage
- tecnovy Curriculum, abgebildet auf die OWASP GenAI Top-10-Listen
- Abschluss
- tecnovy Teilnahmezertifikat ab 80 % Anwesenheit, keine Prüfung
Termine & Buchung
Passenden Termin wählen
4 Termine
Termine mit diesem Symbol bieten bis zu 25 % Gruppenrabatt. Klicke auf „Details“, um mehr zu erfahren.
1.088 $−109 $979 $
1.088 $−109 $979 $
1.088 $−109 $979 $
Keine Termine für diese Auswahl.
Die Termine sind weiterhin verfügbar. Setze die Filter zurück, um sie anzuzeigen.
Passung
Für wen das Modul gedacht ist
Typische Rollen
- Du baust Chatbots, RAG-Systeme oder Copiloten auf Basis eines LLM oder bindest sie in bestehende Anwendungen ein.
- Du entwickelst Agenten, die Werkzeuge aufrufen, und legst fest, was sie ausführen dürfen.
- Du sollst LLM-Funktionen vor dem Release auf Angriffe prüfen und diese Prüfung automatisieren.
Voraussetzungen
Keine Voraussetzungen
Du kannst direkt einsteigen. Mitbringen: Grundkenntnisse in Python oder JavaScript, Grundwissen zu HTTP/REST und Browser-DevTools, eigener Laptop mit Docker und Burp Suite Community Edition.
Stattdessen geeignet AI Security & LLM Security Für alle, die Modelle, Anwendungen und Agenten breiter prüfen und Schutzmaßnahmen bis zu Monitoring und Incident Response planen wollen.
Lehrplan
Offensive KI-Security für Entwickler Kurs im Detail
Sechs Module und eine Abschlussrunde. Jedes Modul erweitert die Zielanwendung und folgt demselben Ablauf: kurzer Input, Live-Demo des Angriffs, Lab, Review der Gegenmaßnahme. Jeden Fund ordnest du einer Kategorie der aktuellen OWASP-Listen zu.
01Angriffsfläche und Threat Modeling
Du zeichnest ein, wo eine LLM-Anwendung Eingaben annimmt, die ein Angreifer steuern kann.
- Vertrauensgrenzen: Benutzereingabe, Systemprompt, RAG-Kontext, Tool-Aufrufe, Modellausgabe, Agentenspeicher
- Bedrohungsanalyse nach dem Muster von STRIDE an einer Beispielarchitektur
- Auch abgerufene Dokumente und Tool-Beschreibungen sind möglicher Angreifer-Input
- Warum statische Code-Analyse (SAST) und Abhängigkeitsprüfung (SCA) Prompts und Kontext nicht sehen
02Prompt Injection und Hidden Context Exposure
Hier bringst du einen Chatbot dazu, seine Regeln zu ignorieren und seinen Systemprompt preiszugeben.
- LLM01:2026 Prompt Injection: Rollen überschreiben, Trennzeichen brechen, Anweisungen überlagern
- LLM08:2026 Hidden Context Exposure: den Systemprompt auslesen
- Warum Keyword-Filter scheitern: Kodierung, Sprachwechsel, aufgeteilte Payloads
- Fix-Review: keine Geheimnisse im Systemprompt
03Ausgabeverarbeitung und Excessive Agency
Sobald die Anwendung Modellausgaben ungeprüft weitergibt, öffnen sie klassische Web-Lücken.
- LLM10:2026 Improper Output Handling: XSS über als HTML gerenderte Antworten, SQL- und Command-Injection im Backend
- LLM03:2026 Excessive Agency: Funktionen wie Löschen oder E-Mail-Versand, die das Modell nicht braucht
- Fix-Prinzipien: Ausgabe als Daten behandeln, kontextabhängiges Encoding, Tool-Allowlist, menschliche Freigabe sensibler Aktionen
04RAG, indirekte Injection und Datenabfluss
Hier platzierst du Anweisungen in Dokumenten, die die Anwendung später als Kontext lädt.
- Indirekte Prompt Injection über Dokumente, E-Mails oder Tickets, der Weg hinter EchoLeak (CVE-2025-32711) in Microsoft 365 Copilot
- Datenabfluss über Markdown-Bilder und Links, die beim Rendern Daten an eine fremde URL senden
- LLM02:2026 Sensitive Information Disclosure und LLM09:2026 Vector and Embedding Weaknesses
- Fix-Prinzipien: abgerufene Inhalte von Anweisungen trennen, ausgehende Links einschränken
05Agenten und MCP
Sobald das Modell plant, sich erinnert und über das Model Context Protocol (MCP) Werkzeuge aufruft, greifst du Ziele und Rechte an.
- ASI01 Agent Goal Hijack: das Ziel über gelesene Inhalte umlenken
- ASI02 Tool Misuse and Exploitation und MCP03:2025 Tool Poisoning: versteckte Anweisungen in Tool-Beschreibungen
- Einen Agenten über gefälschte Denkschritte zu SQL-Injection über ein Werkzeug bringen
- ASI03 Identity and Privilege Abuse: der Schaden reicht so weit wie alle Rechte des Agenten
06Automatisiertes Testen und CI-Integration
Manuelle Tests skalieren nicht, also lässt du Angriffe automatisch erzeugen, bewerten und als Gate in der CI laufen.
- promptfoo prüft die Anwendung mit Systemprompt, RAG-Kontext und Tools
- garak prüft das Modell selbst, hier ein lokales Modell über Ollama
- Reports lesen und jeden Fund einer OWASP-Kategorie zuordnen
- Ergebnisse sind statistisch und ersetzen kein manuelles Red Teaming
07Capture the Flag und Debrief
Zum Abschluss löst du im Team eine Capture-the-Flag-Runde, die die Angriffsklassen des Tages bündelt.
- Flags: Systemprompt auslesen, Guardrail umgehen, Daten abziehen, Agent zu einer nicht autorisierten Aktion bringen
- Punkte für die saubere Kette aus Angriff, Ursache und Fix, nicht für Tempo
- Debrief: Fix-Muster für die eigenen Projekte
Ergebnis
Was du anschließend leisten kannst
- 01
Du zeichnest die Vertrauensgrenzen einer LLM-Anwendung ein, von Benutzereingabe und RAG-Kontext bis zu Tools und Ausgabe.
- 02
Du führst direkte und indirekte Prompt Injection aus und zeigst, warum Keyword-Filter allein sie nicht stoppen.
- 03
Du löst über eine LLM-Antwort Cross-Site Scripting (XSS) aus und begründest, warum Modellausgaben als Daten zu behandeln sind.
- 04
Du missbrauchst zu weit gefasste Tool-Rechte und grenzt sie auf das ein, was eine Aufgabe braucht.
- 05
Du weist Datenabfluss über den Systemprompt, den RAG-Kontext und Markdown-Links nach.
- 06
Du testest Agenten und MCP-Werkzeuge auf umgelenkte Ziele, Tool-Missbrauch und vergiftete Tool-Beschreibungen.
- 07
Du richtest promptfoo und garak als automatisierte Angriffstests ein und setzt einen Lauf als Gate in eine CI-Pipeline.
- 08
Du ordnest jeden Fund einer OWASP-Kategorie zu und begründest die passende Gegenmaßnahme im Code.
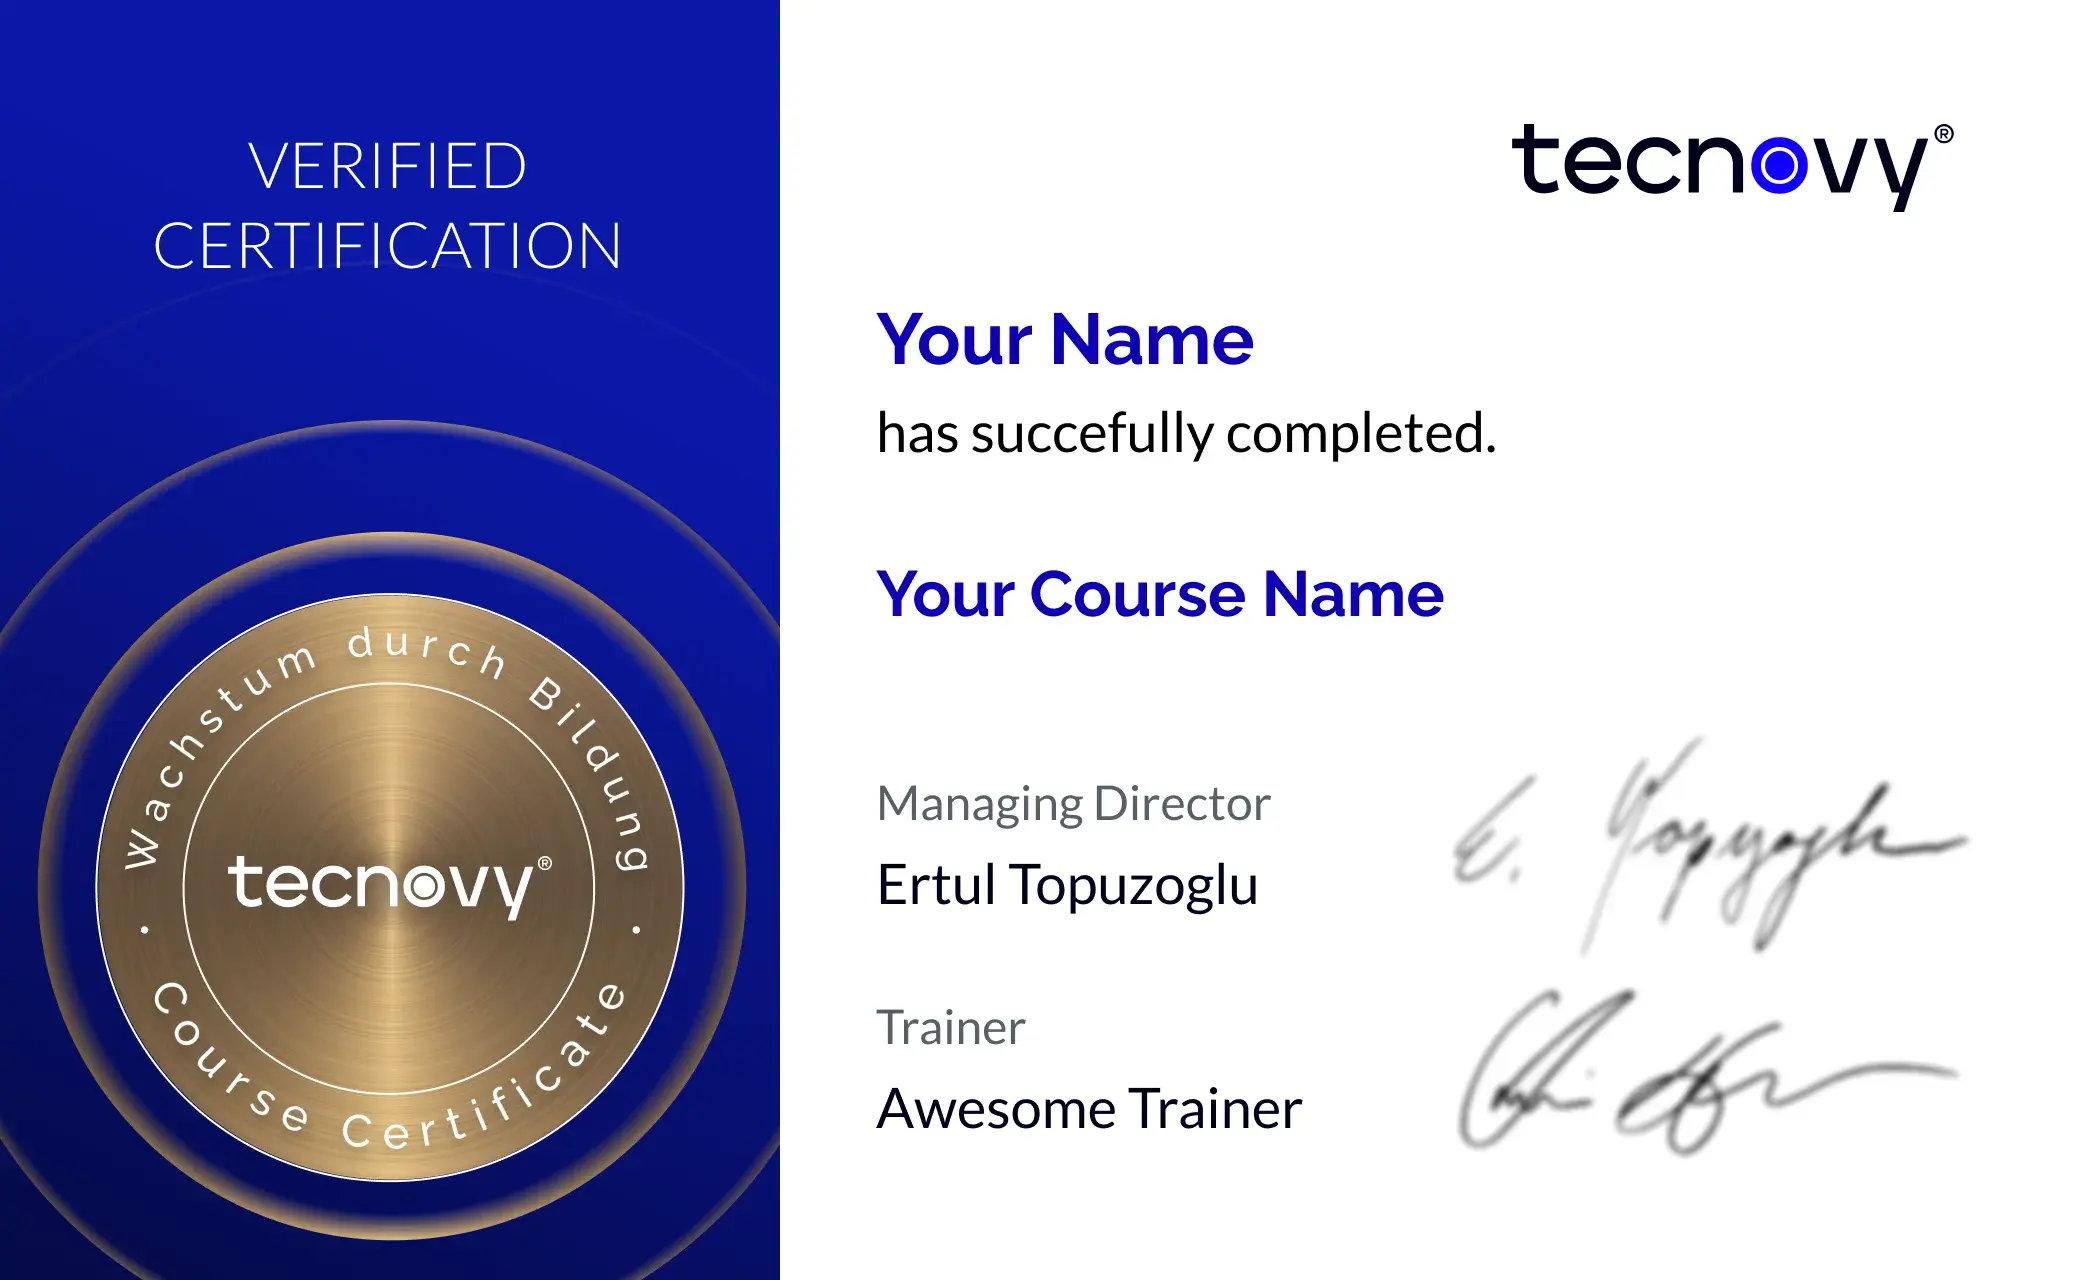
tecnovy Teilnahmezertifikat
Bestätigt deine Teilnahme und die im Training behandelten Lehrplaninhalte. Ausgestellt von tecnovy, teilbar auf LinkedIn.
Certificate Showroom öffnen tecnovy →
Leistungsumfang
Was enthalten ist
Enthalten
- Einrichtungsanleitung vor dem KurstagMit ihr richtest du Docker, Ollama mit einem kleinen lokalen Modell und die übrigen Werkzeuge vorab ein, damit die Labs zum Start laufen.
- Cheat-Sheet zum OWASP-MappingEs ordnet die Angriffe des Tages den OWASP-Kategorien zu und dient dir als Nachschlagehilfe für Funde in eigenen Projekten.
Warum tecnovy
Was du bei uns oben drauf bekommst
01
No Slideshow, Hands-On!
Versprochen: keine PowerPoint-Schlacht. Wir arbeiten in Gruppen, verknüpfen Theorie mit Praxis, und du bekommst Praxisbeispiele unserer erfahrenen Trainer sowie den Austausch mit Gleichgesinnten.
02
Certificate Showroom
Hol dir dein Teilnahmezertifikat und verbinde es, falls vorhanden, mit deinem Prüfungszertifikat. Vollautomatisiert, schön gestaltet. Nur für dich, nur bei tecnovy.
03
Flexible Umbuchung
Falls du mal kurzfristig verhindert sein solltest, kannst du deine Schulung bis eine Woche vor Trainingsbeginn kostenlos umbuchen.
04
Doppelt hält besser
Gerne darfst du innerhalb eines Jahres die Schulung nochmals online als Refresher besuchen.
05
Lerne von Experten
Wir garantieren dir stets den Einsatz von didaktisch und methodisch erstklassig qualifizierten Trainern, die ihr Wissen sowohl aus Trainingserfahrung als auch beruflicher Praxis- und Projekterfahrung beziehen.
FAQs
Häufige Fragen
01Gegen welche Systeme richten sich die Angriffe im Kurs?
02Brauche ich Vorwissen in Machine Learning?
03Was muss ich vor dem Kurstag auf meinem Laptop einrichten?
04Auf welchen Plattformen laufen die Labs?
05Wofür setzt der Kurs promptfoo und garak ein?
06Auf welche OWASP-Listen bezieht sich der Kurs?
07Worin unterscheidet sich der Kurs von AI Security & LLM Security?
08Brauche ich vorher die Schulung OWASP Top 10 für LLM- und GenAI-Anwendungen?
09Endet der Kurs mit einer Prüfung?
Wie sieht deine Schulung bei tecnovy aus?